TL;DR
- Les 11 et 12 octobre 2026, une cyberattaque a touché près de 700 sites de distribution en France, selon le ministre des Affaires étrangères.
- Le 9 novembre, Paris l'a attribuée aux Gardiens de la révolution iraniens et a dit vouloir des sanctions au niveau européen.
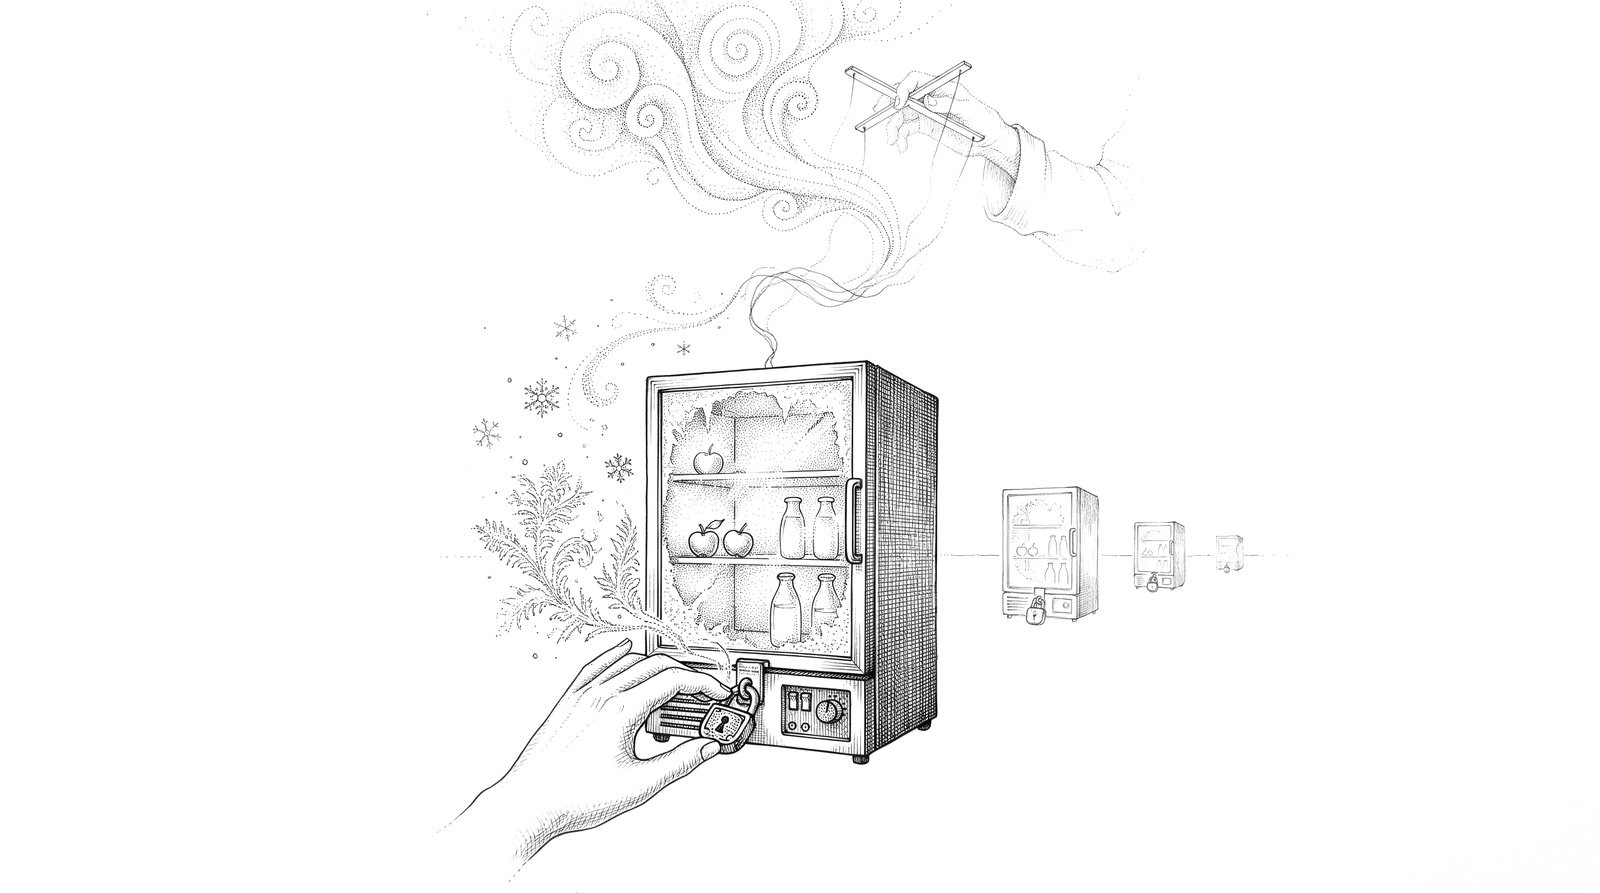
- Selon les enquêteurs, les attaquants ont obtenu un accès internet aux systèmes de réfrigération et ont fait monter la température à 50 °C.
- L'Europe doit sécuriser le parc connecté déjà installé, rendre sa supervision contestable et mutualiser l'assurance cyber des petits commerces.
Au-delà des sanctions et des poursuites, l'Europe doit sécuriser le parc déjà installé, rendre sa supervision contestable et mutualiser l'assurance cyber des petits commerces.
Les 11 et 12 octobre 2026, une cyberattaque contre des systèmes de réfrigération a touché près de 700 sites de distribution en France, selon le ministre des Affaires étrangères, provoquant des incendies et d'importantes pertes alimentaires. Le 9 novembre, il l'a attribuée au Corps des Gardiens de la révolution iraniens et a dit vouloir des sanctions au niveau européen. Le parquet de Paris a requis des mandats d'arrêt internationaux contre le chef d'une unité cyber affiliée à ce corps et ses deux adjoints.
La riposte est diplomatique et pénale, et elle se justifie. Mais le vrai problème est ailleurs : ces installations étaient joignables par internet et commandables à distance jusqu'à des températures destructrices.
Selon les enquêteurs, les attaquants ont fait monter à distance la température à 50 °C pendant la nuit. Or le marché sous-produit la sécurité des objets connectés. Asymétrie d'information, d'abord : l'acheteur ne peut ni auditer le logiciel ni comparer des protections invisibles. Externalité, ensuite : le vendeur d'un équipement mal protégé ne supporte pas les dégâts causés chez ses clients.
Le 2 novembre, des incidents similaires, non attribués à ce stade, ont touché des supermarchés en Belgique, en Estonie, en Irlande, au Luxembourg et en Suède. Liés ou non, ils confirment l'échelon pertinent : européen, car les équipements circulent dans un marché unique.
On objectera que toute obligation de sécurité supplémentaire renchérira les équipements et avantagera les grands fabricants, seuls capables d'absorber le coût de conformité. La réponse n'est pas d'y renoncer, mais de l'alléger pour les entrants : référentiels publics, tests mutualisés, contrôles proportionnés au risque. Une obligation trop lourde protégerait les fabricants installés ; une obligation proportionnée protège les clients sans fermer le marché.
Côté marché, rendre les parcs contestables : des interfaces de supervision ouvertes et documentées, pour qu'un commerçant change de prestataire logiciel sans remplacer ses meubles. Un fournisseur captif investit peu dans la sécurité ; un fournisseur révocable, davantage. Côté public, ne pas attendre le renouvellement des équipements : un diagnostic du parc installé, avec fermeture des accès internet inutiles. Nous proposons aussi une limite de température inscrite dans le matériel, infranchissable à distance, et un mécanisme européen mutualisé d'assurance et de réponse pour les petits commerçants, finançant diagnostic et remise en état.
Les poursuites regardent vers hier. Un parc sûr et contestable désarme l'attaquant de demain.
Sources
- France accuses Iran of cyberattack on supermarket fridges (Al Jazeera – 9 novembre 2026)
- Cyberattaques contre des frigos de supermarchés : la France accuse l'Iran (France 24 – 9 novembre 2026)
Laisser un commentaire
Vous devez vous connecter pour publier un commentaire.